SAP S/4HANA GRC & SECURITY
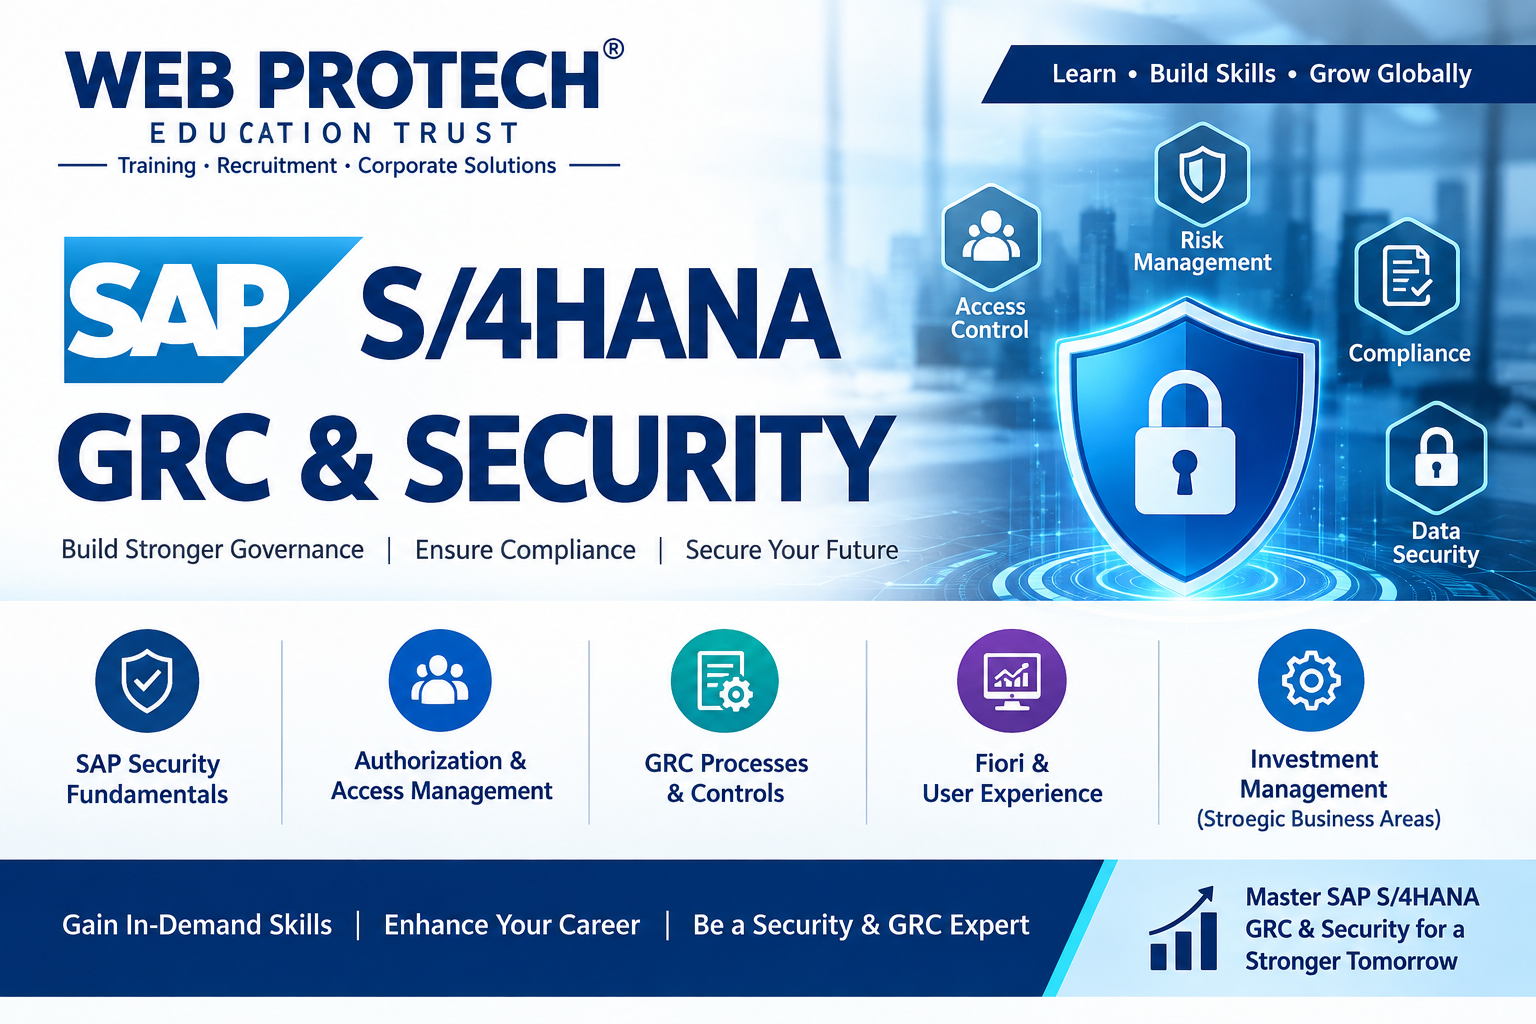
SAP S/4HANA GRC & SECURITY Architect-level mastery of SAP S/4HANA Security, GRC Access Control, IAM, SoD, Fiori, BTP and Cloud Identity Governance. Build the capability to architect, implement and govern secure, compliant enterprise SAP landscapes across hybrid and cloud environments.
Course Description
SAP S/4HANA GRC & SECURITY
Advanced SAP Security, GRC Access Control & Cloud Identity Governance
SAP S/4HANA GRC & Security is an advanced, implementation-oriented training program designed to develop professionals capable of securing modern SAP S/4HANA landscapes and managing enterprise access governance across on-premise, private-cloud and cloud environments.
The program provides comprehensive coverage of SAP S/4HANA Security, Authorization, SAP Fiori Security, SAP GRC Access Control, Segregation of Duties (SoD), Access Risk Analysis (ARA), Access Request Management (ARM), Business Role Management (BRM), Emergency Access Management (EAM/Firefighter), workflow governance, SAP HANA Security, SAP BTP Security and Cloud Identity Services.
Rather than focusing only on individual transactions or theoretical concepts, the training follows an end-to-end project delivery approach, covering security architecture, role design, authorization implementation, risk analysis, access provisioning, workflow configuration, security testing, audit controls, troubleshooting and production governance.
What You Will Learn
- Basic understanding of SAP or IT systems
- Knowledge of roles and authorization (helpful)
- Laptop or system access for practice
- Interest in security and compliance
Course Curriculum
32 Sections- SAP
Security architecture
- SAP
S/4HANA security landscape
- Security
in SAP ECC vs S/4HANA
- S/4HANA
on-premise vs Private Cloud vs Public Cloud
- Security
design principles
- Authentication
vs Authorization
- Identification,
authentication and authorization
- Least-privilege
security model
- Defense-in-depth
architecture
- Technical
vs business security controls
- SAP
Security implementation methodology
- Security
roles and responsibilities
- Security
in SAP transformation projects
- User
administration
- Dialog,
System, Communication and Service users
- Technical
users
- Business
users
- User
groups
- User
parameters
- User
validity and lifecycle
- Central
User Administration concepts
- SU01
/ SU10 administration
- User
provisioning
- User
de-provisioning
- User
lifecycle management
- Password
and authentication policies
- Emergency user management
- Security troubleshooting
- SAP
authorization architecture
- Authorization
objects
- Authorization
fields
- Authorization
classes
- Authorization
object groups
- Organizational
levels
- Authorization
defaults
- Transaction
authorization
- Application
authorization
- Data-level
authorization
- Organizational
restrictions
- Role-based
access control
- Least
privilege
- Authorization
trace
- SU53
analysis
- STAUTHTRACE
- ST01
concepts
- Troubleshooting
authorization failures
- Single
roles
- Composite
roles
- Derived
roles
- Master
roles
- Role
naming conventions
- Role
architecture
- PFCG
role development
- Menu
design
- Authorization
generation
- Organizational-level
design
- Role
transport strategy
- Role
comparison
- Mass
role maintenance
- Role
documentation
- Role
remediation
- Role
cleanup
- Critical
authorization review
- SAP
Fiori security architecture
- Fiori
Launchpad security
- Business
roles
- Business
catalogs
- Spaces
and pages
- Target
mappings
- Tiles
and applications
- OData
authorization
- Gateway
security
- ICF
services
- Fiori
front-end/back-end architecture
- Embedded
vs hub deployment
- Fiori
authorization troubleshooting
- Fiori
application security
- OData
service authorization
- Fiori Launchpad administration
- Fiori security testing
- Business
role architecture
- Business
catalogs
- Restriction
types
- Restriction
fields
- Access
categories
- Read
/ Write / Value Help authorization
- Organizational
restrictions
- Leading
restrictions
- Business-user
assignment
- Role
aggregation
- Authorization
inheritance
- Business
role conflict analysis
- Role
redesign
- Role
optimization
Finance Security
- FI
authorization
- Company
code restrictions
- G/L
authorization
- Accounts
payable
- Accounts
receivable
- Asset
Accounting
- Payment
security
Procurement Security
- MM
authorization
- Purchasing
organization
- Purchasing
group
- Plant
- Material
authorization
- Vendor
/ Business Partner access
Sales Security
- SD
authorization
- Sales
organization
- Distribution
channel
- Division
- Customer
access
- Sales
document security
Manufacturing
- PP
authorization
- Plant
- MRP
- Production
orders
- Work
centers
HCM / SuccessFactors Integration
- Employee
data security
- Organizational restrictions
- Integration security
- Business
Partner security
- Customer/vendor
integration
- BP
roles
- BP
authorization concepts
- BP
data access
- Sensitive
master data
- Organizational
restrictions
- Business Partner integration security
- Master-data authorization risks
- Security
monitoring framework
- User
activity monitoring
- Security
audit log
- SM19
/ SM20 concepts
- Security
events
- Failed
logons
- Critical
transaction monitoring
- Sensitive
data access
- RFC
monitoring
- Background
job security
- Change-document
monitoring
- Audit
evidence
- Security
reporting
- Incident
investigation
- SAP
GRC overview
- SAP
GRC architecture
- GRC
Access Control architecture
- GRC
Process Control
- GRC
Risk Management
- GRC
integration architecture
- GRC
system landscape
- Plug-in
architecture
- Connectors
- RFC
connections
- Integration
with S/4HANA
- Synchronization
architecture
- GRC
configuration methodology
- Access
Control architecture
- Access
Risk Analysis
- Access
Request Management
- Business
Role Management
- Emergency
Access Management
- User
& Role synchronization
- Connector
configuration
- Repository
synchronization
- Authorization
synchronization
- Integration
scenarios
- Workflow
configuration
- MSMP
framework
- Rule
maintenance
- GRC
configuration parameters
- Access
Risk Analysis architecture
- Risk
terminology
- Risk
types
- Critical
actions
- Critical
permissions
- Critical
roles
- Critical
users
- Segregation
of Duties
- SoD
conflicts
- Sensitive
access
- Risk
identification
- Risk
analysis
- Risk
remediation
- Risk
mitigation
- Simulation
analysis
- User-level
analysis
- Role-level
analysis
- Action-level
analysis
- Permission-level
analysis
- SoD
fundamentals
- Business-process
risks
- Function-level
risks
- Action-level
risks
- Permission-level
risks
- Rule
set architecture
- Risk
definitions
- Risk
functions
- Actions
- Permissions
- Risk
owners
- Risk
approvers
- False-positive
analysis
- Mitigating
controls
- Remediation
strategy
- SoD
reporting
- Audit
preparation
Practical SoD Scenarios
- Create
Vendor + Pay Vendor
- Create
Customer + Receive Payment
- Create
PO + Approve PO
- Create
Invoice + Approve Payment
- Maintain
Bank + Execute Payment
- Create
User + Assign Privileged Role
- Access
Request Management architecture
- Access
request creation
- Request
types
- Request
reasons
- User
assignment
- Role
assignment
- Business-role
requests
- Approval
workflows
- Multi-stage
approval
- Manager
approval
- Role
owner approval
- Security
approval
- Provisioning
- Workflow
troubleshooting
- Rejection
/ escalation
- Request
tracking
- Audit
trail
- MSMP
architecture
- Workflow
stages
- Paths
- Agents
- Agent
determination
- BRFplus
integration
- Approver
determination
- Dynamic
workflow
- Sequential
approval
- Parallel
approval
- Escalation
- Workflow
troubleshooting
- Workflow
logs
- Custom
workflow scenarios
- Business-role
methodology
- Role
definition
- Role
ownership
- Role
methodology
- Role
derivation
- Role
approval
- Role
risk analysis
- Role
lifecycle
- Role
creation
- Role
modification
- Role
retirement
- Role
certification
- Role documentation
- Role synchronization
- Firefighter
concept
- Firefighter
IDs
- Firefighter
users
- Owner
/ Controller
- Firefighter
assignment
- Centralized
EAM
- Decentralized
EAM
- Reason
codes
- Controller
assignment
- Log
review
- Firefighter
session monitoring
- EAM
reporting
- Emergency
access governance
- Audit
evidence
- Risk
mitigation
- Mitigating
controls
- Control
owners
- Mitigation
assignments
- Control
effectiveness
- Mitigation
monitoring
- Periodic
review
- Risk
acceptance
- Exception
management
- Audit
documentation
- Compensating
controls
- Ruleset
architecture
- Standard
rulesets
- Custom
rulesets
- Functions
- Actions
- Permissions
- Risks
- Business
processes
- Risk
classification
- Custom
SoD rules
- Ruleset
maintenance
- Ruleset
transport
- Ruleset testing
- Ruleset optimization
- Privileged
users
- SAP_ALL
/ SAP_NEW risks
- Superuser
governance
- Technical
users
- RFC
users
- Background
users
- Interface
users
- Emergency
access
- Privileged-access
monitoring
- Critical
authorization review
- Security
hardening
- SAP
BTP security architecture
- Global
accounts
- Subaccounts
- Entitlements
- Role
collections
- Role
assignments
- Trust
configuration
- Identity
providers
- Authentication
- Authorization
- OAuth
concepts
- XSUAA
concepts
- Application
security
- API
security
- BTP
integration security
- Cloud
Connector security
- SAP
Cloud Identity Services overview
- Identity
Authentication
- Identity
Provisioning
- Identity
Directory
- Identity
Federation
- Single
Sign-On
- Multi-factor
authentication concepts
- Corporate
Identity Provider integration
- User
provisioning
- SCIM
concepts
- Provisioning
flows
- Identity
lifecycle
- S/4HANA integration
- BTP integration
- SAP
Cloud IAG architecture
- Cloud
IAM concepts
- Access
Analysis
- Access
Request
- Business
Role Management
- Role
design
- Access
certification
- Risk
analysis
- Access
usage
- Access
reports
- User
access analysis
- Unused-access
analysis
- Integration
with SAP applications
- Identity Provisioning integration
- Cloud access governance
Public Edition
- Business
users
- Business
roles
- Business
catalogs
- Restrictions
- IAM
apps
- Identity
authentication
- Identity
provisioning
- Security
configuration
- Role
lifecycle
- Upgrade
impact analysis
Private Edition
- Technical
users
- PFCG
- Authorization
objects
- Fiori
security
- SAP
HANA security
- Infrastructure
security
- GRC
integration
- Cloud
Identity integration
- SAP
HANA security architecture
- Database
users
- Technical
users
- User
groups
- Roles
- Privileges
- System
privileges
- Object
privileges
- Analytic
privileges
- SQL
authorization
- HDI
security
- Encryption
- Data
masking
- Auditing
- Database
security monitoring
- Backup
security
- Sensitive
business data
- Personal
data protection
- Data
minimization
- Data
access control
- Data
masking
- UI
data protection
- Logging
- Sensitive
field protection
- Retention
concepts
- Data
privacy controls
- Audit
requirements
- RFC
security
- Trusted
RFC
- HTTP/HTTPS
security
- OData
security
- API
security
- SOAP
web services
- IDoc
security
- ALE
security
- Integration
Suite security
- Cloud
Connector
- OAuth
2.0
- Certificates
- TLS/SSL
- SSO
- Technical
communication users
- Interface
authorization
- SAP
security baseline
- Security
parameters
- Password
policies
- Session
security
- Network
security
- RFC
hardening
- ICF
hardening
- Gateway
security
- HANA
hardening
- Fiori
hardening
- Technical-user
hardening
- Critical
authorization cleanup
- Security
patching concepts
- SAP
Security Notes
- Vulnerability
management
- Security
during ECC → S/4HANA transformation
- Greenfield
security design
- Brownfield
security conversion
- Selective
Data Transition
- Role
redesign
- Authorization
remediation
- Fiori
role transformation
- Custom-code
security
- Clean
Core security
- Extension
security
- BTP
extension security
- Security
testing
- Cutover
security
- Post-go-live
security
Phase 1 — Discover
- Business
requirements
- Security
assessment
- Existing-role
analysis
- User
analysis
Phase 2 — Design
- Security
architecture
- Role
methodology
- SoD
framework
- Naming
conventions
- Governance
model
Phase 3 — Build
- Roles
- Authorizations
- Fiori
catalogs
- Business
roles
- GRC
configuration
- IAM
integration
Phase 4 — Test
- Unit
testing
- Authorization
testing
- SoD
testing
- Negative
testing
- UAT
Phase 5 — Deploy
- Transport
strategy
- Production
role deployment
- User
provisioning
- Cutover
controls
Phase 6 — Operate
- Monitoring
- Access
review
- SoD
review
- Audit
- Periodic
certification
- Continuous
remediation
- User
unable to execute transaction
- Fiori
tile not visible
- Fiori
application authorization error
- OData
authorization failure
- Missing
authorization object
- SU53
analysis
- STAUTHTRACE
analysis
- Role-generation
issues
- User
comparison
- Transport
issues
- GRC
synchronization errors
- Connector
errors
- Workflow
errors
- BRFplus
errors
- EAM
issues
- Provisioning
failures
- Cloud
IAM troubleshooting
- Internal
audit
- External
audit
- Access
review
- User
review
- Role
review
- SoD
review
- Critical-access
review
- Privileged-access
review
- Firefighter
review
- Audit
logs
- Evidence
collection
- Control
testing
- Remediation
- Compliance
reporting
Frequently Asked Questions
Testimonials
"The SAP FICO training was clear and practical. Trainers explained real business cases that helped me gain confidence for interviews."
"The classes were interactive and easy to follow. Placement guidance helped me prepare a strong resume and crack interviews."
"Flexible batch timings allowed me to study while working. The practical sessions improved my understanding of accounting concepts."
"The trainers provided step-by-step explanations with real examples. Certification and career support gave me confidence to apply for jobs."
"Course structure was well organized and industry focused. Mock interviews and guidance sessions prepared me for real company roles."
"Learning experience was smooth and professional. Support team responded quickly and helped me throughout the training program."
"WebProtech gave me real industry skills with hands-on training. The projects helped me gain confidence."
"The teaching style is simple and clear. I was able to switch my career into IT easily."
"Best place to learn full stack development. Trainers focus on practical learning and doubt solving."
"I loved the structured course and real-time projects. It helped me understand concepts deeply."
"WebProtech helped me improve my coding skills. The DSA training was very useful for interviews."
"Support from mentors is great. They guide you at every step and help with placement preparation."
"Very good learning environment. The course content is updated and industry-focused."
"I joined as a beginner and now I can build full stack applications. Highly recommended institute."
"The best part is hands-on practice. You don’t just learn theory, you actually build projects."
Recent Placements
Rahul Verma
2022AWS Cloud Professional
Priya Sharma
2024Cybersecurity Specialist
Neha Gupta
2025AI & Data Science
Aman Khanna
2025Cybersecurity Specialist
Priya Sharma
2024AWS Cloud Professional
Rahul Verma
2022SAP Developer
Frequently Asked Questions
Have questions? We're here to help you understand our courses and services better.